
Cyber-Verteidigung im Zeitalter der Agenten: Warum nur ein Schwarm gegen Schwärme hilft
Das größte Risiko durch AI ist nicht, dass sie uns die Arbeit wegnimmt. Es ist, dass Angreifer sie benutzen um Systeme zu hacken. Die letzten Wochen haben das so deutlich gezeigt wie nie zuvor.
In diesem Beitrag schauen wir uns die aktuellen Fälle an, ordnen sie mit Aussagen von Anthropic und OpenAI und Zahlen der Statistik Austria ein und erklären, warum wir überzeugt sind: Gegen Agenten helfen nur Agenten. Alle Aussagen belegen wir direkt mit den Originalberichten der jeweiligen Sicherheitsforscher und Hersteller. Stand ist der 27. Oktober 2026.
Die letzten Wochen: Angriffe, die Agenten führen
Im Oktober sind mehrere Berichte erschienen, die zeigen, wie Angreifer KI-Agenten inzwischen einsetzen. Das Besondere daran: Einige Angreifer haben ihre Werkzeuge versehentlich offen im Netz stehen lassen, sodass Sicherheitsforscher ihnen beim Arbeiten zusehen konnten.
CrowdStrike veröffentlichte am 21. Oktober einen Bericht über vier bisher unbekannte Gruppen, die zwischen Mai und August 2026 Kampagnen geführt haben, in denen KI-Agenten Entscheidungen treffen und Befehle ausführen. Eine Gruppe kompromittierte mindestens 15 Gesundheitseinrichtungen in Argentinien, mit zwei zusammenarbeitenden Claude-Code-Agenten: Ein „Supervisor“ wählt die nächste Aufgabe, ein „Executor“ führt sie aus. Eine andere hatte über 20 Ziele weltweit, darunter Regierungsstellen in zwei Ländern. Die am wenigsten versierte Gruppe hatte nach CrowdStrike kaum Grundlagenwissen und kompromittierte trotzdem mehrere Regierungsdomains. CrowdStrike schätzt mit mittlerer Sicherheit, dass agentische KI grundlegende Angriffe zur Massenware macht, und mit hoher Sicherheit, dass solche Eindringversuche fast sicher zunehmen werden. Die Agenten erreichen ihre Ziele demnach oft innerhalb einer Stunde.
Dieselbe Firma beschrieb am 7. Oktober Angriffe auf südkoreanische Finanzinstitute von Ende September bis Anfang Oktober. Der Angreifer nutzte ARTEX, ein in China entwickeltes quelloffenes Pentesting-Werkzeug mit KI-Agenten, zusammen mit Sprachmodellen. Auf seinen Servern lagen die Verläufe der Claude-Code-Sitzungen offen. Wie viele Organisationen betroffen sind, ist laut CrowdStrike unbestätigt. Die Gruppe wird mit mittlerer Sicherheit als chinesischsprachig und finanziell motiviert eingeschätzt.
Wie billig und breit das inzwischen läuft, zeigt der Bericht von NorForge vom 19. Oktober. Die Forscher fanden mehr als 20 offen erreichbare Steuerungsoberflächen des KI-Hacking-Systems Cairn. Allein eine Gruppe hatte über 1.100 Angriffsprojekte auf 14 Oberflächen verteilt. Nach NorForge gelingt im Schnitt etwa jeder zehnte Versuch, im Mittel dauert es knapp 23 Stunden bis zum Ziel, und eine Aufgabe kostet im Durchschnitt rund 5 Dollar. Die Forscher betonen, dass die Kostenschätzung mit erheblicher Unsicherheit behaftet ist. Der Effekt bleibt: Ein Angriff muss nicht oft gelingen, wenn jeder Versuch fast nichts kostet.
Auch die Verteidigung stieß an Grenzen. OpenCode, eine KI-Coding-Plattform, meldete am 18. Oktober einen Einbruch, von dem 1,4 Prozent der Nutzer der Online-Konsole betroffen waren. Wie TechCrunch berichtet, schrieb Mitgründer Dax Raad, die Angreifer hätten 48 Stunden lang ununterbrochen versucht einzudringen, das Team habe eigene KI-Verteidigungsagenten rund um die Uhr laufen lassen. Als die dabei genutzten Modelle die Analyse schädlichen Codes wegen ihrer Sicherheitsfilter verweigerten, bekam OpenCode erst über OpenAIs Programm für geprüfte Verteidiger Zugang zu geeigneteren Modellen. Wer Agenten zur Verteidigung einsetzt, braucht also auch die passenden Freigaben.
Ein Vorläufer dieser Entwicklung war der Fall, den Anthropic im November 2025 in einem Bericht beschrieb: Eine staatlich unterstützte Gruppe ließ die KI nach Anthropics Einschätzung 80 bis 90 Prozent einer Spionagekampagne selbst ausführen. Damals galt das als erster dokumentierter Fall dieser Art. Ein knappes Jahr später ist es kein Ausreißer mehr.
PHP2Shell: Eine Jahrzehnte alte Lücke, in Tagen zum Exploit
Der wohl wichtigste Fall der letzten Woche trifft einen Großteil des Webs. Am 21. Oktober veröffentlichte das PHP-Team Sicherheitsupdates für mehrere kritische Schwachstellen im Kern von PHP. Die Sicherheitsfirma Wiz nennt die Funde PHP2Shell. PHP treibt nach Wiz 70 Prozent aller Websites an, darunter WordPress, Drupal und Joomla. Betroffen ist jede PHP-Version der letzten zehn Jahre bis zur Version 5.4. Die Lücken erlauben es unter Umständen, Server ohne Anmeldung zu übernehmen oder sensible Daten aus dem Speicher auszulesen, und zwar unabhängig vom Code der darauf laufenden Anwendung. Die Schwachstellen wurden mit bis zu 9,2 von 10 Punkten bewertet.
Der Teil, der uns am meisten beschäftigt, ist die Art der Entdeckung. Die Fehler steckten laut Wiz seit über einem Jahrzehnt im Code. Schwierig war nie nur das Finden, sondern das Ausnutzen: Es brauchte eine sehr komplexe Kette von Schritten, an der Grenze dessen, was Menschen praktisch leisten können. Moderne KI-Modelle haben diese Hürde nach Angaben von Wiz stark gesenkt. Ein einzelner Forscher habe in einer Woche geschafft, wofür früher ein Weltklasse-Team Monate gebraucht hätte. Wiz setzte dabei eigene Werkzeuge sowie die Modelle Gemini 4 Argon und GPT-5.6 Sol ein. Entdeckt wurde die erste Lücke am 19. August, gemeldet am 24. August, das Update kam am 21. Oktober.
OpenAI beschreibt den Fall in seinem Beitrag Patch the Planet etwas anders, aber im Kern gleich: Die Sicherheitsfirma Calif fand eine kritische Lücke mit GPT-5.6 Sol, Wiz entdeckte sie unabhängig davon. Nach bestem Wissen von OpenAI wurde sie vor den Angreifern gefunden, wodurch Maintainer und Sicherheitsanbieter Zeit für Fixes und Schutzmaßnahmen hatten. OpenAI nennt es eines der folgenreichsten Sicherheitsprobleme der jüngeren Zeit, erwartet, dass solche Funde in den kommenden Monaten stark zunehmen, und hat eine Milliarde US-Dollar an subventioniertem Zugang für Organisationen mit begrenzten Sicherheitsressourcen zugesagt.
Zur Einordnung gehört auch die nüchterne Sicht von CrowdStrike. Die Firma hat bis zum 23. Oktober keine erfolgreiche Ausnutzung in freier Wildbahn beobachtet, nur Tests und gescheiterte Versuche. Veröffentlichte Proof-of-Concepts müssten für die jeweilige PHP-Version und Anwendung angepasst werden, das sei eine echte Hürde. Gleichzeitig zeige die Geschwindigkeit der Versuche, wie schnell Angreifer neue Exploits aufgreifen, und fortgeschrittene Gruppen werden es nach CrowdStrikes Einschätzung bei lohnenden Zielen weiter probieren. Gepatcht sind laut CrowdStrike die Versionen ab 8.2.35, 8.3.36, 8.4.27 und 8.5.12. Ältere, auch nicht mehr gepflegte Versionen dürften ebenfalls betroffen sein.
Die praktische Konsequenz ist unmittelbar: Wenn du Websites oder Anwendungen auf PHP betreibst, etwa mit WordPress oder Drupal, prüf bitte jetzt, ob das Sicherheitsupdate eingespielt ist.
Die Fähigkeiten wachsen im Halbjahrestakt
Diese Fälle sind keine Zufälle, sie folgen einer Kurve. Anthropic misst die Cyber-Fähigkeiten seiner Modelle unter anderem mit Cybench, einer Sammlung von Capture-the-Flag-Aufgaben. Claude Sonnet 4.5 löste im September 2025 mit zehn Versuchen 76,5 Prozent der Aufgaben, Sonnet 3.7 hatte im Februar 2025 noch 35,9 Prozent geschafft. Die Erfolgsquote hat sich in rund sechs Monaten verdoppelt. Bei OpenAI sieht das ähnlich aus: Laut dem Beitrag zur Cyber-Resilienz stieg die Quote von 27 Prozent bei GPT-5 im August 2025 auf 76 Prozent bei GPT-5.1-Codex-Max im November 2025. Seitdem sind mehrere Modellgenerationen erschienen. Die Zahlen unten sind deshalb ein Ausgangspunkt, nicht der aktuelle Stand.
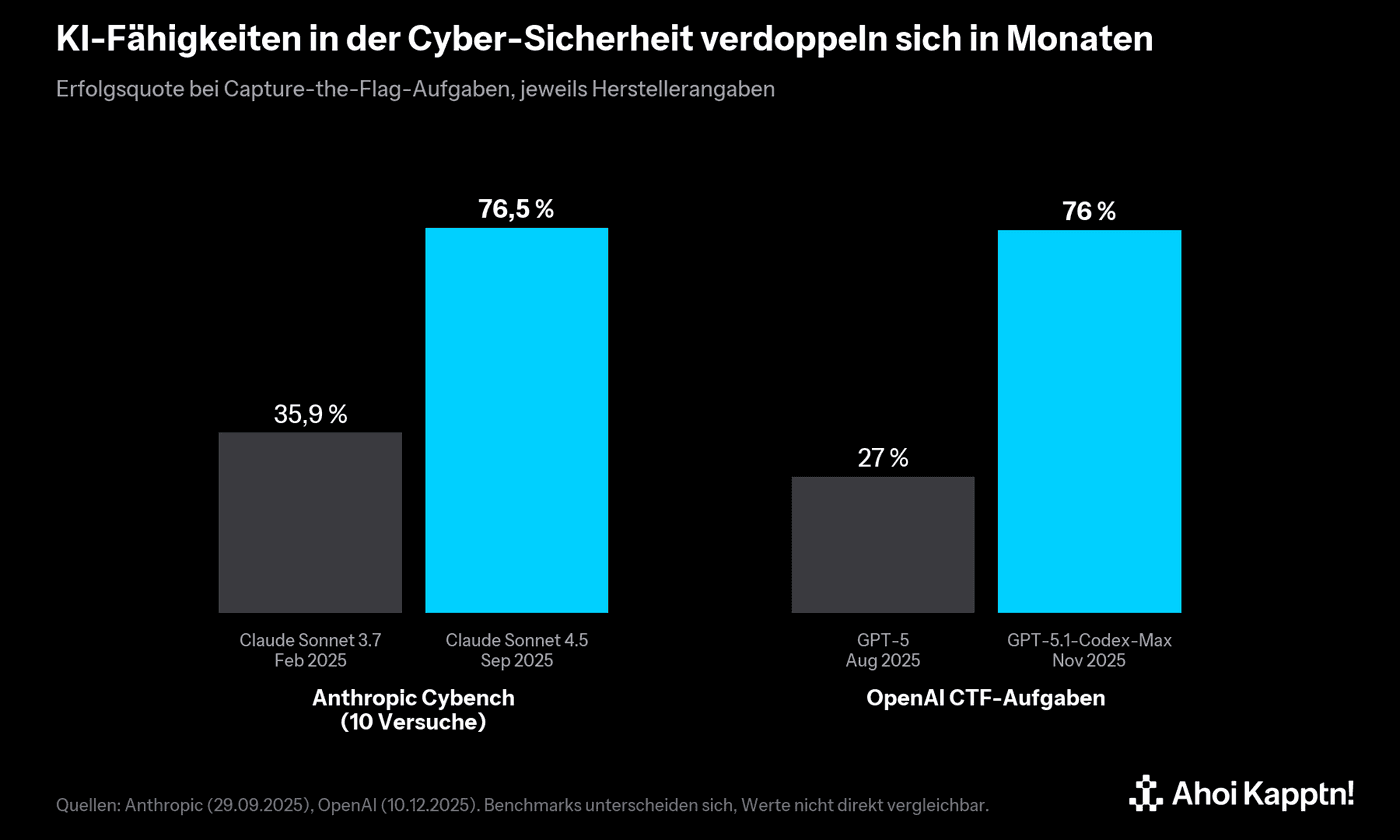
Ein Vorbehalt gehört dazu: Capture-the-Flag-Aufgaben sind Testumgebungen, und Anthropic betont selbst, dass reale Probleme komplexer sind. Die Fälle oben zeigen aber, dass der Abstand zwischen „im Labor möglich“ und „im Feld im Einsatz“ nicht mehr existiert.
Auf der anderen Seite: Verteidiger holen auf
Dieselben Fähigkeiten, die Angriffe beschleunigen, helfen der Verteidigung. Am 8. Oktober startete Anthropic die Cyber Mission, eine langfristige Initiative, um Verteidiger mit Werkzeugen, Forschung und Ressourcen zu unterstützen. Sie hat zwei Schwerpunkte. Im Critical Infrastructure Defense Program arbeiten Anbieter wie Accenture, Deloitte, CrowdStrike, Dragos und Palo Alto Networks mit Claude daran, Schwachstellen in der Technik hinter Stromnetzen, Wasserversorgung und Verkehr zu beheben. Der OSS Scanner liefert Open-Source-Projekten kostenlos regelmäßige Sicherheitsscans, samt Nachweis, Erklärung und Fixvorschlag. Anthropic erwartet eine Trefferquote von über 90 Prozent und weist ausdrücklich darauf hin, dass die Berichte ohne menschliche Prüfung versendet werden und Ungenauigkeiten enthalten können.
Besonders aufschlussreich ist, was Anthropic über den Engpass schreibt. Es sei einfacher denn je, Schwachstellen zu finden. Das Verifizieren, Priorisieren und Beheben dagegen sei weiterhin schwierig und hänge noch von Menschen ab. Im Projekt Glasswing vergingen oft Monate zwischen Fund und Fix. Anthropics Prognose: In zwei Jahren wird KI die Verteidigung begünstigen, kurzfristig muss das aber nicht gelten, weil die Kosten für das Ausnutzen von Lücken gesunken sind.
Das deckt sich mit früheren Ergebnissen. Anthropic berichtete im Februar 2026, dass Claude Opus 4.6 mehr als 500 schwerwiegende Schwachstellen in Open-Source-Software gefunden und validiert hat, darunter in Projekten, die jahrelang mit Fuzzern getestet wurden. OpenAI stellte mit Aardvark, heute Codex Security, einen Agenten vor, der Schwachstellen in einer Sandbox prüft und Patches zur Freigabe durch Menschen vorschlägt, und nennt 92 Prozent erkannte Schwachstellen in Benchmark-Tests. Beide Hersteller ziehen denselben Schluss: Verteidiger sind oft in der Unterzahl, und KI soll sie stärken. Anthropic empfiehlt Sicherheitsteams ausdrücklich, KI für die Verteidigung auszuprobieren, etwa bei Security-Operations-Automatisierung, Bedrohungserkennung, Schwachstellenanalyse und Incident Response.
Wo stehen österreichische Unternehmen?
Die Statistik Austria erhebt jährlich den IKT-Einsatz in Unternehmen. Die Publikation für 2024 hatte den Schwerpunkt IKT-Sicherheit. Befragt wurden von Februar bis Juli 2024 Unternehmen mit mindestens zehn Beschäftigten.
Das Fundament ist da: 95 Prozent der Unternehmen wenden mindestens eine IKT-Sicherheitsmaßnahme an, der EU-27-Schnitt liegt bei 93 Prozent. Datensicherungen (91 Prozent), sichere Passwörter (81 Prozent) und Zugriffsberechtigungen (77 Prozent) sind weit verbreitet. Dünner wird es bei allem, was über den Basisschutz hinausgeht. Nur 34 Prozent führen IKT-Sicherheitstests durch, und nur 33 Prozent machen IKT-Risikoanalysen. Von den elf abgefragten Maßnahmen setzen nur 16 Prozent der Unternehmen zehn oder elf ein. Bei kleinen Unternehmen sind es 12 Prozent, bei mittleren 32 Prozent und bei großen 62 Prozent. Und nur 29 Prozent halten ihre Sicherheitsmaßnahmen oder -prozesse schriftlich fest, bei kleinen Unternehmen sind es 24 Prozent.
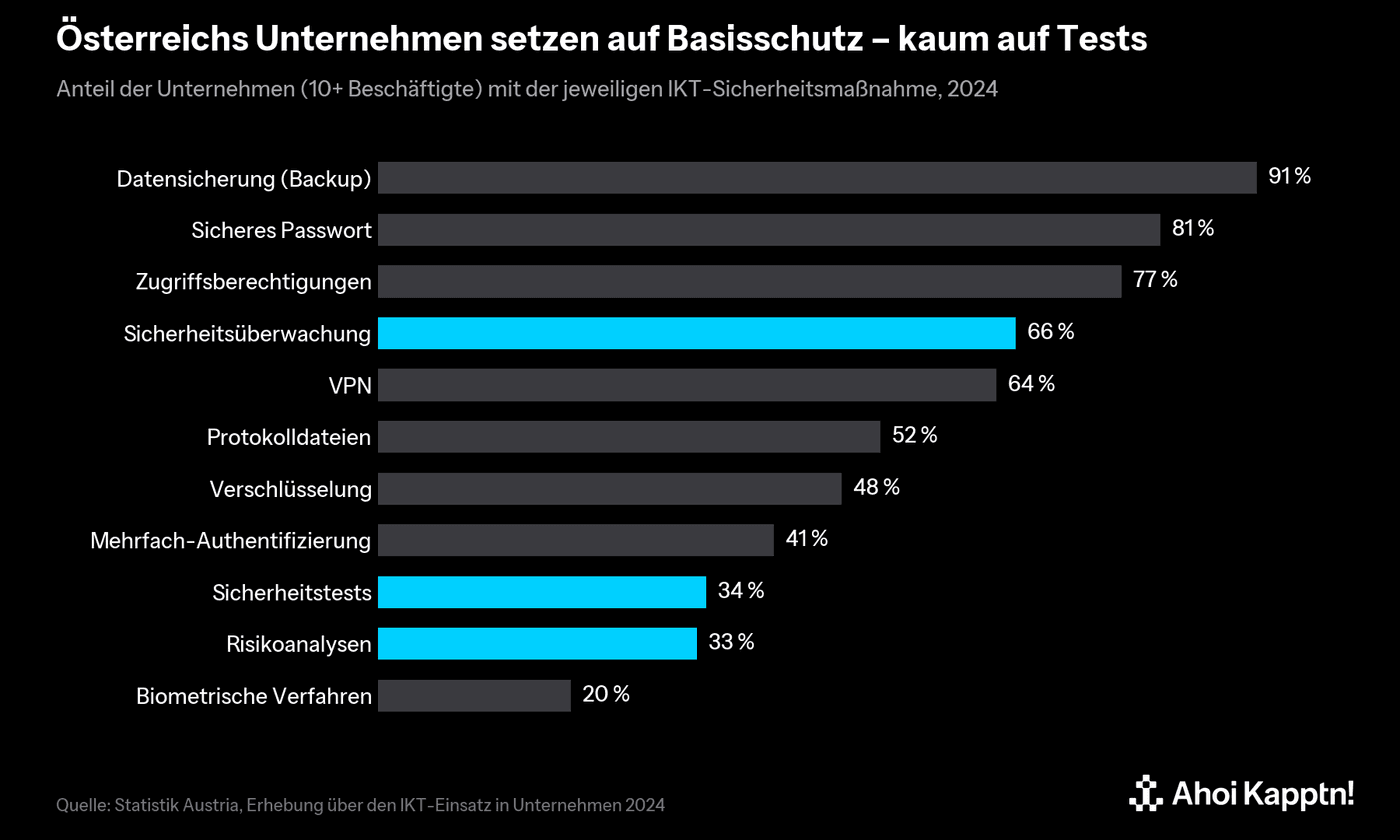
Zwei Einordnungen sind uns wichtig. Erstens misst die Erhebung, welche Maßnahmen Unternehmen einsetzen, nicht, wie wirksam sie sind und wie viele Angriffe es gab. Und sie stammt aus dem Jahr 2024, also aus der Zeit vor den oben beschriebenen Entwicklungen. Zweitens ist die folgende Lesart unsere eigene Interpretation, nicht die der Statistik Austria: Die Daten zeigen, dass viele Unternehmen Schutz einmal einrichten, aber seltener laufend prüfen. Genau diese Lücke, kontinuierliches Testen und Bewerten, können Agenten schließen, weil sie nicht müde werden und nicht auf den nächsten Prüftermin warten.
Was ein Agenten-Schwarm ist und warum er funktioniert
Ein einzelner KI-Assistent, den jemand gelegentlich befragt, ist ein Werkzeug. Ein Schwarm ist ein System: Mehrere Agenten mit klaren Aufgaben arbeiten parallel und laufend. Einer sucht nach Schwachstellen, ein anderer bewertet, wie kritisch sie sind, ein dritter bereitet die Behebung vor. Menschen legen die Regeln fest und entscheiden am Ende, was umgesetzt wird.
Die aktuellen Fälle zeigen, warum das nötig ist. Gegen Angreifer, die rund um die Uhr arbeiten und für wenige Dollar pro Versuch tausende Versuche starten, ist eine Verteidigung mit festen Prüfterminen strukturell im Nachteil. Entscheidend ist die Zeit zwischen dem Bekanntwerden einer Lücke und ihrem Schließen. Und Anthropic sagt selbst, dass genau dort der Engpass liegt: nicht beim Finden, sondern beim Verifizieren, Priorisieren und Beheben. Ein Schwarm, der Fixes nicht nur meldet, sondern vorbereitet, setzt an der richtigen Stelle an. OpenAI nennt das Zeitfenster, in dem Verteidiger vor den Angreifern handeln können, das „Defender’s Window“. Je kürzer unsere Reaktionszeit, desto größer wird dieses Fenster.
Ein zweiter Punkt wird oft übersehen: Menschen bleiben unverzichtbar. Anthropic hat die über 500 gefundenen Lücken von Menschen validieren lassen, bevor sie gemeldet wurden, und OpenAIs Agent schlägt Patches zur Prüfung durch Menschen vor. Wir halten das für die richtige Haltung. Agenten sind schnell, sie können sich aber irren und tragen keine Verantwortung. Der Schwarm erledigt die Arbeit, der Kapitän bleibt der Mensch.
Was wir für unsere Kunden tun
Wir setzen Agenten-Schwärme ein, um unsere Software abzusichern. Der Schwarm sucht die Systeme, die wir für unsere Kunden bauen und betreiben, laufend nach Schwachstellen ab und bereitet Behebungen vor. Etwaige gefundene Lücken und korrigierte Fehler werden von einem Menschen geprüft, der entscheidet, was live geht.
So profitieren all unserer Kundenprojekte von einem höheren Maß an Sicherheit. Software, die wichtige Daten hält, muss unserer Meinung nach heute in diesem Tempo verteidigt werden.
Was du jetzt tun kannst
Spiel kritische Updates sofort ein. PHP2Shell ist das aktuelle Beispiel: Wer PHP betreibt, sollte die gepatchten Versionen jetzt einspielen, Container-Images neu bauen und die PHP-Worker neu starten, wie CrowdStrike empfiehlt. Wiz weist darauf hin, dass Angriffe auf dieser Ebene im Anwendungs-Log kaum Spuren hinterlassen können, das Update bleibt die einzige vollständige Lösung.
Wisse, was du betreibst. Ohne ein vollständiges Inventar deiner Systeme, Abhängigkeiten und Zugänge weißt du nicht, ob so ein Update dich betrifft.
Teste laufend statt jährlich. Die Statistik Austria zeigt, dass Tests und Risikoanalysen bei Unternehmen selten sind. Automatisiertes, kontinuierliches Prüfen ist der Bereich, in dem Agenten den größten Hebel bringen.
Fang klein an und setze Grenzen. Probiere Agenten in der Verteidigung an einem überschaubaren Bereich aus, mit eng gefassten Berechtigungen und menschlicher Freigabe. Das ist genau das, was auch Anthropic empfiehlt: ausprobieren und Erfahrungen sammeln.
Schaffe ein Fundament. Technik allein reicht nicht. Ein Managementsystem für Informationssicherheit legt fest, wer wofür verantwortlich ist und wie ihr mit Risiken umgeht.
Das Fundament: ISO/IEC 27001
Genau dafür gibt es die Norm ISO/IEC 27001, den internationalen Standard für Informationssicherheits-Managementsysteme. Bei Ahoi Kapptn! läuft ein ISMS nach dieser Norm, die Zertifizierung ist in Vorbereitung. Agenten ersetzen kein Managementsystem. Sie sorgen dafür, dass es im Alltag wirkt, weil Schwachstellen nicht liegen bleiben, bis jemand Zeit hat.
Wenn du das bei dir aufsetzen willst
Was wir für unsere Kunden betreiben, können wir auch für dich und dein Unternehmen aufsetzen: Agenten für die Verteidigung, mit klaren Regeln und einem belastbaren Sicherheitsmanagement im Hintergrund. Schreib uns, wir schauen gemeinsam, wo du am meisten gewinnst.
Quellen
- CrowdStrike: CrowdStrike Uncovers New Agentic AI Campaigns (21.10.2026)
- CrowdStrike: Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance (07.10.2026)
- CrowdStrike: PHP2Shell: Obstacles to Weaponizing Likely Constrain Immediate Exploitation (23.10.2026)
- NorForge: Inside Cairn: Open Windows into massive AI-Driven Cyber Operations (19.10.2026)
- OpenCode: Mitteilung zum Sicherheitsvorfall auf X (18.10.2026) und TechCrunch: Hackers hit AI coding tool OpenCode, running up charges on users’ AI accounts (19.10.2026)
- Wiz Research: PHP2Shell: AI uncovers critical RCE vulnerabilities affecting 70% of the Internet (21.10.2026)
- OpenAI: Patch the Planet: global response coordination as agents uncover critical vulnerabilities (21.10.2026)
- Anthropic: Introducing the Anthropic Cyber Mission (08.10.2026)
- Anthropic: Disrupting the first reported AI-orchestrated cyber espionage campaign (13.11.2025)
- Anthropic: Building AI for cyber defenders (29.09.2025)
- Anthropic: Evaluating and mitigating the growing risk of LLM-discovered 0-days (05.02.2026)
- OpenAI: Strengthening cyber resilience as AI capabilities advance (10.12.2025)
- OpenAI: Introducing Aardvark: OpenAI’s agentic security researcher (Oktober 2025, Update vom 06.03.2026)
- Statistik Austria: IKT-Einsatz in Unternehmen 2024 (PDF)
- Statistik Austria: Erhebung über den IKT-Einsatz in Unternehmen
- ISO: ISO/IEC 27001 – Information security management systems